
H3C iMC 侧 Portal 认证服务器配置:设备登记、地址组与端口组
iMC 侧配置四步:建 Portal 认证服务器、配 IP 地址组(用户网段必须被覆盖)、登记接入设备(设备接口 IP + 两侧一致的共享密钥)、设备关联端口组与地址组。含逐项要点、现象-原因对照表与六步验证法。
iMC 侧配置四步:建 Portal 认证服务器、配 IP 地址组(用户网段必须被覆盖)、登记接入设备(设备接口 IP + 两侧一致的共享密钥)、设备关联端口组与地址组。含逐项要点、现象-原因对照表与六步验证法。
802.1X 是基于端口的准入认证(EAP 状态机 + RADIUS),强度高但需终端支持;Portal 是应用层网页认证,门槛低。含两者机制对比、四要素差异、状态机与重传机制、选型矩阵与混合部署要点,以及常见误解澄清。
WLAN 交付先现场工勘校准仿真 AP 间距;扫频避开邻频、2.4G 走 1/6/11;验收定点测速且漫游切换时延≤50ms;交付拓扑图、信道规划表与权限文档。
直接转发走本地交换时延低;AP/AC 管理 VLAN 与业务 VLAN 分离、业务流量不回 AC;AC 旁挂核心、出口统一 NAT/认证。
防爆 AP 按危险区 Ex 等级选型认证齐全;防爆挠性管密封接头接地可靠;本质安全型 PoE 限能量供电;罐区覆盖按增益衰减仿真避开金属遮挡。
域名打不开但 IP 能访问,就是 DNS 层的问题。含四步定位法(nslookup/dig 判定→区分本机与服务器侧→换解析器验证→清缓存查 hosts),以及超时、NXDOMAIN、SERVFAIL 三类错误各自的成因与处置。
双 WAN 按业务选主备或负载;最易翻车在出口选路+回包路径不一致导致断流,配置后拔线实测切换。
企业全光以 POL(无源光网络)替代铜缆,ONU 到桌面省布线;核心上联专线双归属;按业务分波分权,关键系统走硬管道保障低时延。
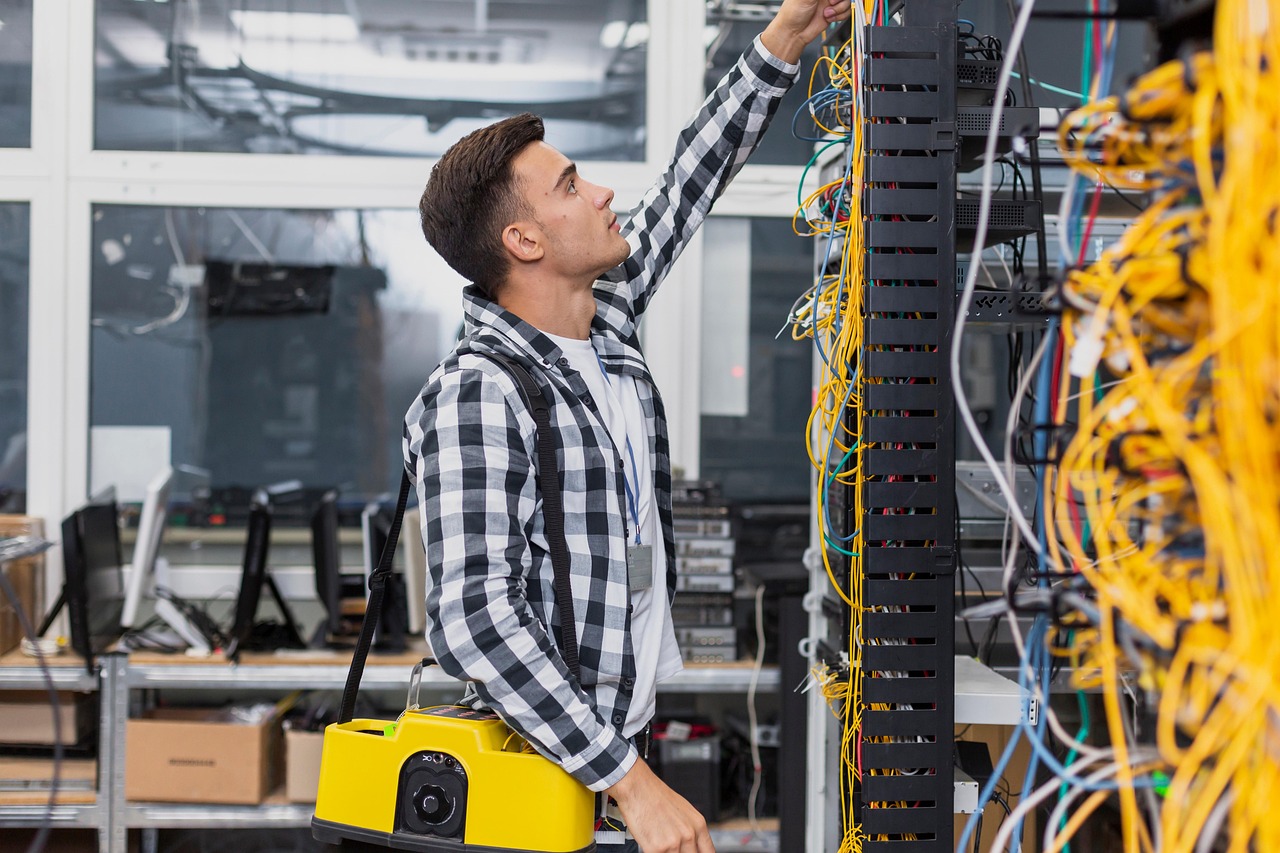
默认网关只能一个,第二出口靠 ip rule+ip route table 按源选路;出接口 SNAT 固定源 IP 避免回包走错口。
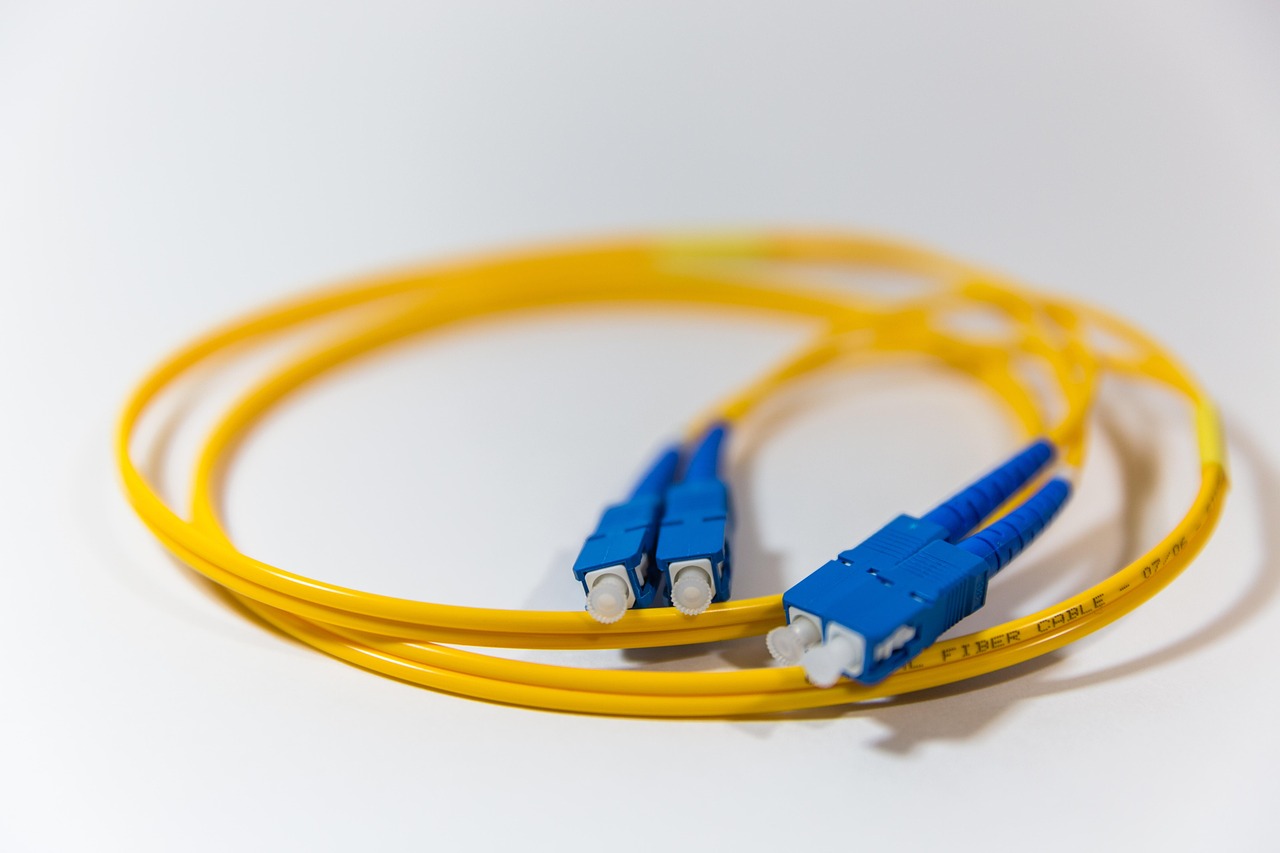
选"点对点"先定量:距离、带宽、时延、预算。同城短距裸光纤最划算,跨城必须走运营商 OTN/SDH。
本地 IDC 与云 VPC 网段不能冲突、至少双物理连接接不同接入点;割接前先在测试 VPC 验端到端。
选型看分支数+数据量+时延:点多要互通选 MPLS,两点大流量选 OTN,预算紧选互联网专线+QoS,多分支灵活选 SD-WAN。