
十九世纪技术演进:电话、发电机与电报的关键节点
梳理视频监控、门禁一卡通、消防联动的构成与隐私合规要点。
梳理视频监控、门禁一卡通、消防联动的构成与隐私合规要点。
解读欧盟网络韧性法案(CRA)与 SBOM 对网络设备及 IoT 产品的合规影响与工程启示。
欧盟网络弹性法案 CRA 与 SBOM 合规指南
落地清单含资产分级、分区、策略、审计与演练;措施贵在可执行,配完不验等于没配,定期演练才算闭环。
K8s 用 NetworkPolicy 做命名空间与 Pod 级隔离;默认全通要显式收敛,配合命名空间与标签,避免服务间随意互访。
主流技术含 VLAN、防火墙 ACL、DMZ、网闸、零信任;按隔离强度与业务连通需求选,强弱搭配而非一味求最硬。
物理隔离产品看吞吐、摆渡机制(网闸/光闸)、审计能力与合规资质;别只看断网,要看数据如何安全可控地交换。
隔离目标是缩小攻击面、控制横向移动;做法从分区(内/外/DMZ)起步,配最小权限与单向访问,逐步加固。
物理隔离适高密级内网、工控、涉密场景;普通办公上它成本与效率代价过大,逻辑隔离更划算。
从逻辑隔离(VLAN/防火墙)到物理隔离(网闸),再到零信任(身份即边界);边界从"网络位置"转向"身份与设备"。
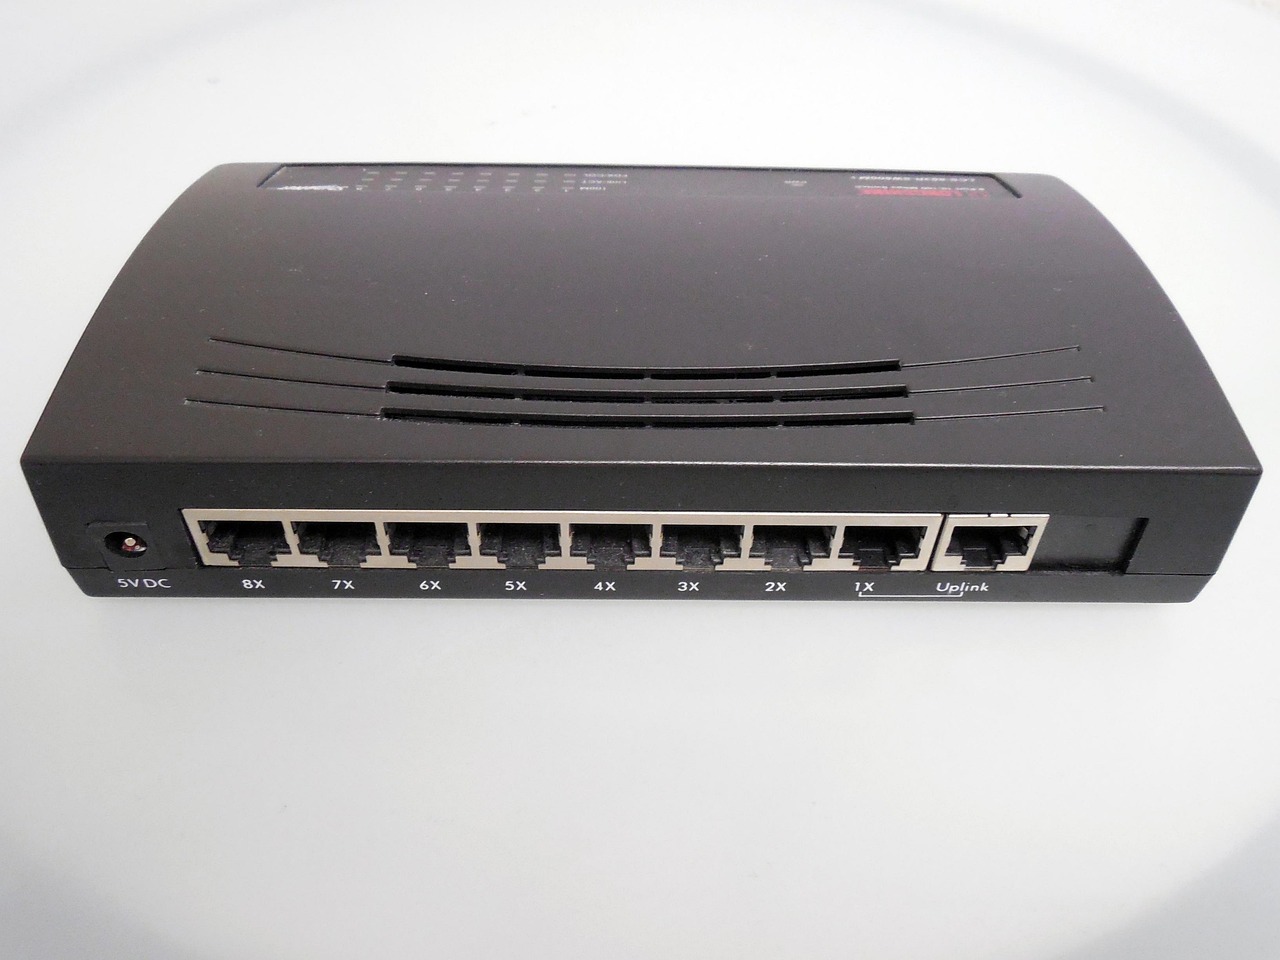
物理隔离最安全但牺牲实时性,逻辑隔离靠 ACL/防火墙居中,VLAN 最灵活适合日常分区;按密级、交互需求与合规选。
物理隔离让内外网无电气连接,靠人工摆渡或专用设备交换数据;安全性最高但效率低,适合高密级场景。