
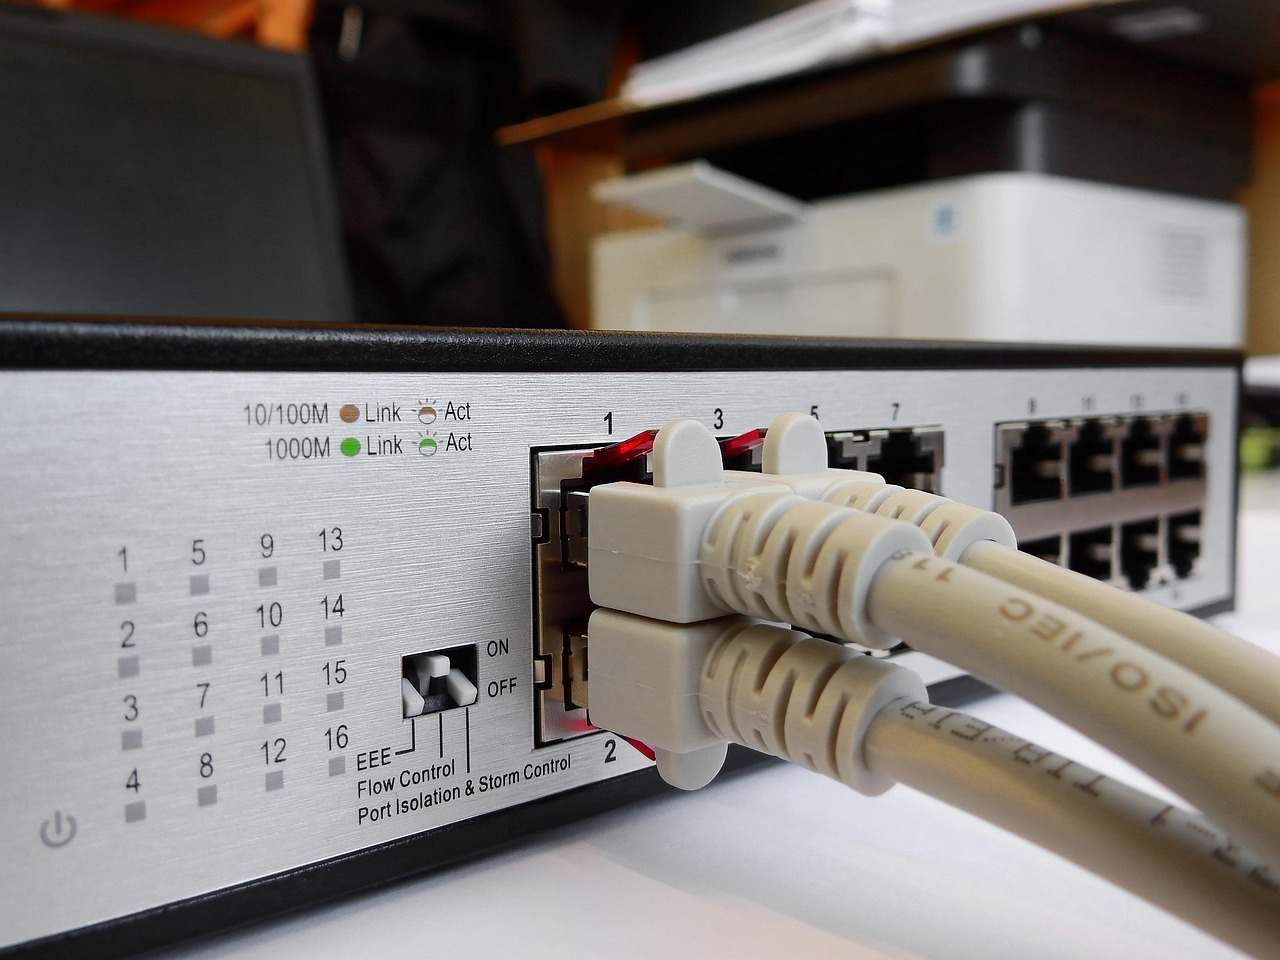
出口路由器网关配置案例:策略路由、NAT 与出口 ACL
多出口用策略路由按源 IP/协议选路避免回包不对称;出方向 SNAT 注意会话表容量;出口 ACL 收口仅放通业务端口。
多出口用策略路由按源 IP/协议选路避免回包不对称;出方向 SNAT 注意会话表容量;出口 ACL 收口仅放通业务端口。
验收要线路由图+两端配置+倒换测试三件套;确认物理路由避开单点、两端 VLAN/子接口对齐、主备不共线。
点多且要互通选 MPLS,两点大流量选 OTN,预算紧选互联网专线+QoS;按分支数+数据量+时延要求选。
会议系统带宽按并发路数×单路码率+余量;SIP/H.323 端口与 NAT 穿透先测;联调重点看音画同步、丢包重传与跨厂商互通。
软路由双 WAN 负载靠策略分流+连接标记;按源/应用分配到不同出口,兼顾带宽叠加与故障转移,调试看连接分布。
双线叠加用 PCC 按连接分源,把流量摊到两路;配置重分源策略、回包一致与检测,单线断自动退化单线。
用延迟、丢包、下载三指标判定健康度;跨国跨运营商慢按网关→逐跳→换节点→查限速顺序排查。
先换算单位再按总量或并发估算;附常见业务带宽速查与并发测算工作表,对外发布看上行。
住户用 /24 分段隔离,访客独立 VLAN 限速认证;公共区按面积配高带机 AP,安防监控错开信道。
五种方案按面积、密度、预算三维度选型;高密场景先算带机量,酒店已多用走廊 AP 替代 WOC。