
一次出口连接数超限事故引发的架构反思:代理、NAT 与大厂实践
连接数打满根因多在单 NAT 会话表上限或代理未分片;解法为出口水平扩展+会话表扩容+按业务分流出;监控连接数而非仅看带宽。
连接数打满根因多在单 NAT 会话表上限或代理未分片;解法为出口水平扩展+会话表扩容+按业务分流出;监控连接数而非仅看带宽。
按数据量与时延敏感选:每天全量同步上百 G 别走公网 VPN;按"峰值传输窗口÷允许时长"反推带宽留 30% 余量。
别小网络堆三件套、也别大网络省核心;按点位与可靠性反推层数,先把拓扑画对再买设备。
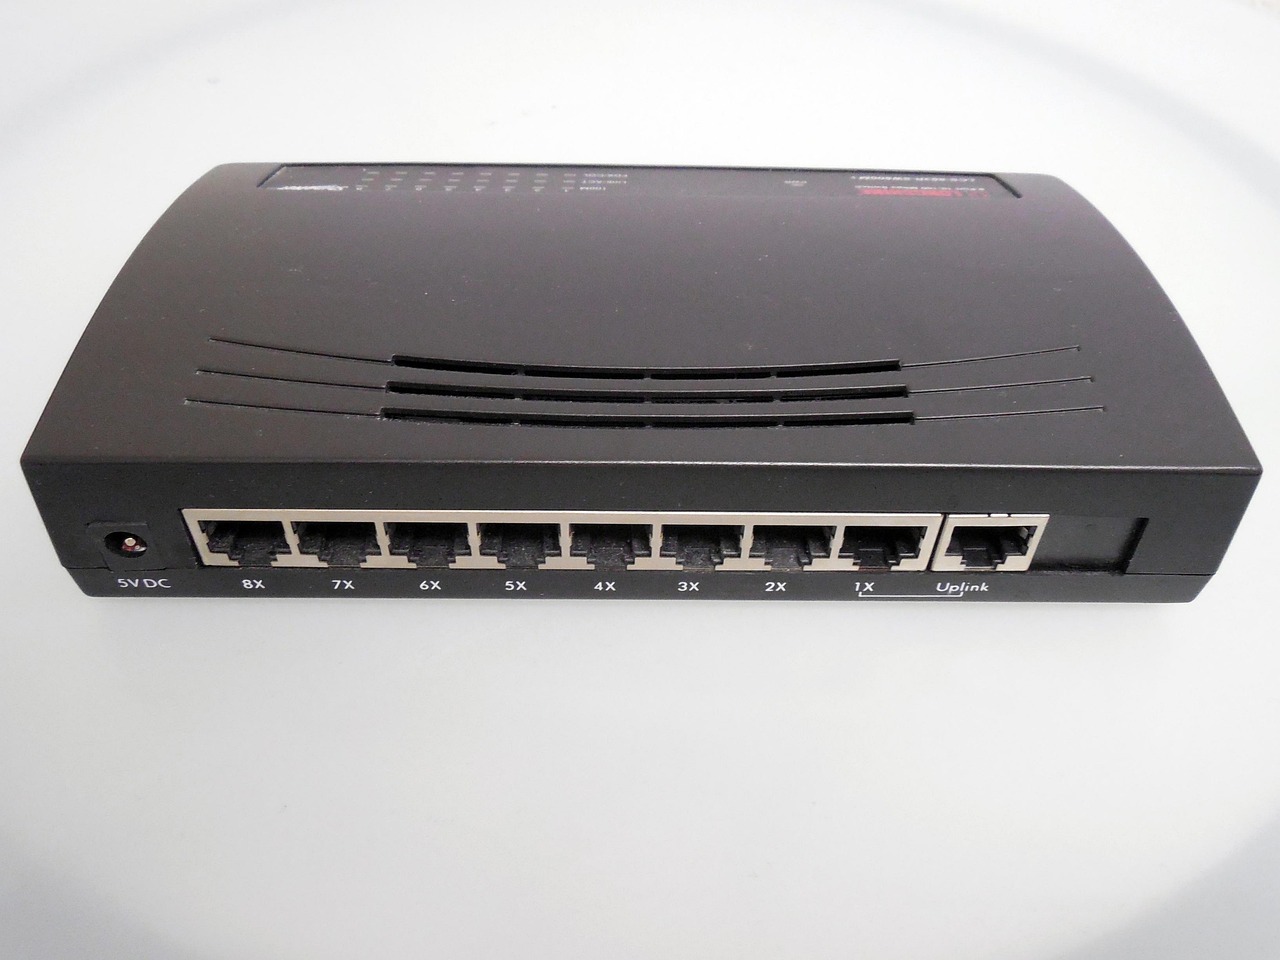
接入管终端与 VLAN、汇聚做策略收敛、核心保吞吐冗余;选型看表项容量与背板带宽而非堆端口。
交换机故障按物理层→链路层→网络层逐段隔离;先定边界再定位,别一上来就换设备。
OpenWrt 自建 Portal 用 iptables 重定向+未认证标记实现;小场景够用,但并发与性能有限,大规模还是上专业网关。
大型割接前先算账:有效数据量≠库大小、带宽用持续可用值;用有效吞吐/全量时间/所需带宽公式,离线25h可压成在线60min停机,校验分三级、先试迁。
单线程测单 TCP 上限、多线程才贴近总带宽;先测同运营商再测跨网定位问题;高峰低谷各测一次看是否共享挤占。
隔离按密级与互通需求分档:同网段分域用 VLAN,跨安全域上防火墙/网闸,高密级用物理隔离双机双网。
双 WAN 用 PBR 按源/目的/协议选路,主备或负载分担;线路断自动切换默认路由;注意回包路径一致,避免非对称路由导致会话中断。