
摘要:网络隔离(Network Isolation)技术的目的是确保把有害的攻击隔离,在可信网络之外和保证可信网络内部信息不外泄的前提下,完成网间数据的安全交换。常见网络隔离形式有物理隔离、协议隔离和VPN隔离等。 网络隔离的……
网络隔离(Network Isolation)技术的目的是确保把有害的攻击隔离,在可信网络之外和保证可信网络内部信息不外泄的前提下,完成网间数据的安全交换。常见网络隔离形式有物理隔离、协议隔离和VPN隔离等。
网络隔离的重点是物理隔离。物理隔离可以做到内网与外网永不连接,内网和外网在同一时间最多只有一个同隔离设备建立非TCP/IP协议的数据连接。
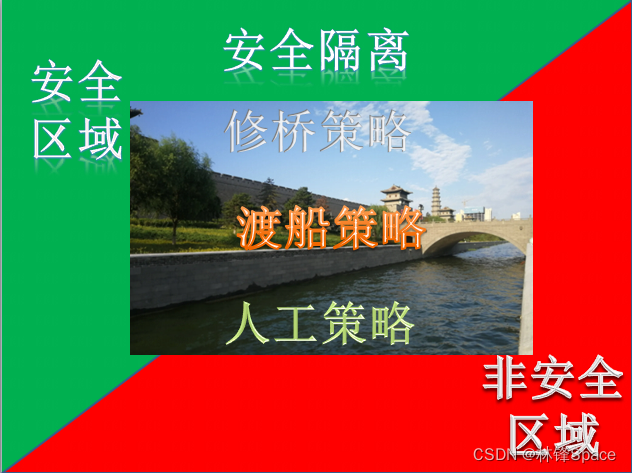
如果把网络中信任区域比作一座城池,城池外不信任,之间有条护城河。但是需要有数据交换,数据包要过河,可以有以下策略:
(1)修桥策略。业务协议直接通过,数据不重组,对速度影响小,安全性弱。
(2)渡船策略。业务协议不直接通过,数据要重组,安全性比较好。
(3)人工策略。不做物理连接,人工用移动介质交换数据,安全性较好。
网络隔离技术应用
一、子网划分
子网划分的互连和隔离可以采用下列方法。
1、路由器是网络层互连设备,具有子网互连和隔离的作用。
2、采用交换式集线器。
3、采用虚拟化功能的互连设备。
二、VLAN隔离
通过VLAN隔离技术,可以把网络系统中众多网络设备分成若干个虚拟的工作组,组合组之间的网络设备在二层上相互隔离,形成不同的广播域,将广播流量限制在不同的广播域中。由于VLAN技术是基于二层和三层之间的隔离,可以将不同的网络用户与
三、演进要点
- 逻辑 → 位置隔离,网络层。
- 物理 → 断连隔离,最强。
- 零信任 → 身份为边界,无默信。
隔离技术的演进是”边界移形”:从基于网络位置的 VLAN/防火墙,到物理断连,再到以身份为边界的零信任。选哪种,看威胁模型而非潮流。
本文整理自公开技术文章,正文未做实质性改写,仅供技术参考。正文主体与原文基本一致,版权归原作者所有;本站仅作技术学习与方案参考,如涉侵权请联系本站删除。



评论 0
还没有评论,来抢沙发吧。