
ENSP 全局地址池 DHCP:实验要点
实验建全局池、绑网段与网关、配租期;验证用终端获取与 ping 网关,理解全局池如何服务多网段。
实验建全局池、绑网段与网关、配租期;验证用终端获取与 ping 网关,理解全局池如何服务多网段。
display 看池状态、已分配/冲突/过期;定位分不到地址先查地址耗尽、租期与排除段,再看中继可达性。
接口池绑端口、全局池按网段、中继跨网段分发;小网接口池、多网段全局池、跨 VLAN 靠中继指向服务器。
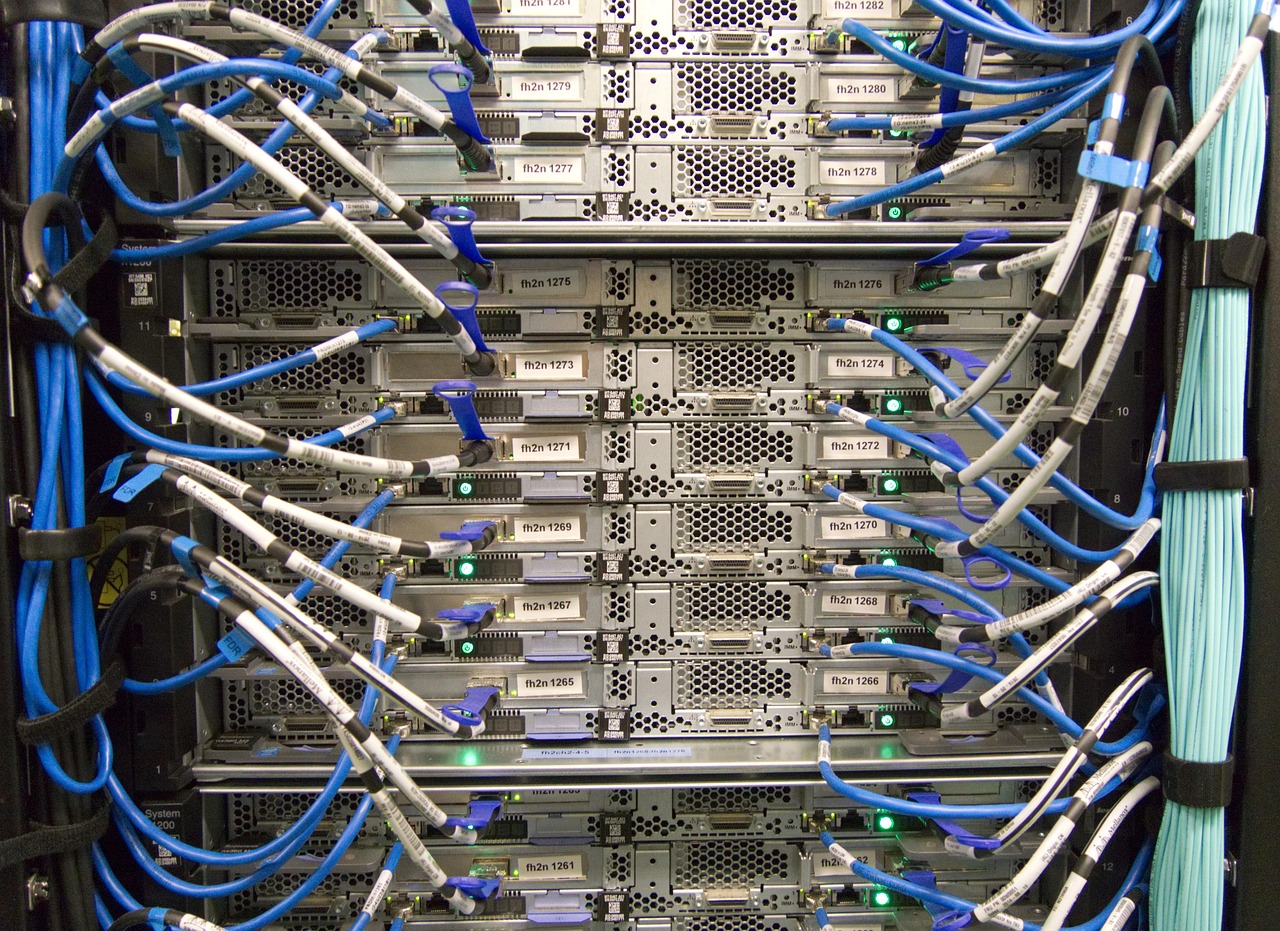
IB 用 PKey 类比 VLAN 做租户分区,不同租户分 IPoIB 子网;PKey 由 BMS/opensm 统一发放,随租户生命周期走。
攻击者用大量伪造源 MAC 狂发 Discover,瞬间占满地址池,合法客户端拿不到 IP。含攻击时序、检测方法、DHCP Snooping/接口限速/端口安全/准入四层防御清单。
直接转发走本地交换时延低;AP/AC 管理 VLAN 与业务 VLAN 分离、业务流量不回 AC;AC 旁挂核心、出口统一 NAT/认证。
Portal(Web)认证的本质是「用浏览器完成准入」:未认证终端的网页请求被重定向到登录页,认证通过后由接入设备放行。含四要素、完整交互过程、与免认证 WiFi 和 802.1X 的差别、能力边界,以及一段选型对照。
在华为三层交换机上创建全局地址池并被 VLANIF 引用的配置要点,含命令清单、验证方法、常见问题与与接口池的差异。
设备 DNS 异常先确认 DNS 配置与直连 IP 通否,再判断是否 DNS 劫持/污染;固件写死旧 DNS 最易被忽略。
用一个具体需求串起接口地址池配置:需求四要素拆解、每条命令的含义与作用、以及配置后的排错清单。