
室内无线覆盖:按人群定方案
不同人群需求不同:家庭重稳定、办公重并发、商超重高密度;方案按使用画像定,而非一套模板通吃。
不同人群需求不同:家庭重稳定、办公重并发、商超重高密度;方案按使用画像定,而非一套模板通吃。
无线覆盖细节在信道规划、功率、终端密度与干扰;忽略任一点都会"信号满格却卡顿",体验与指标脱节。
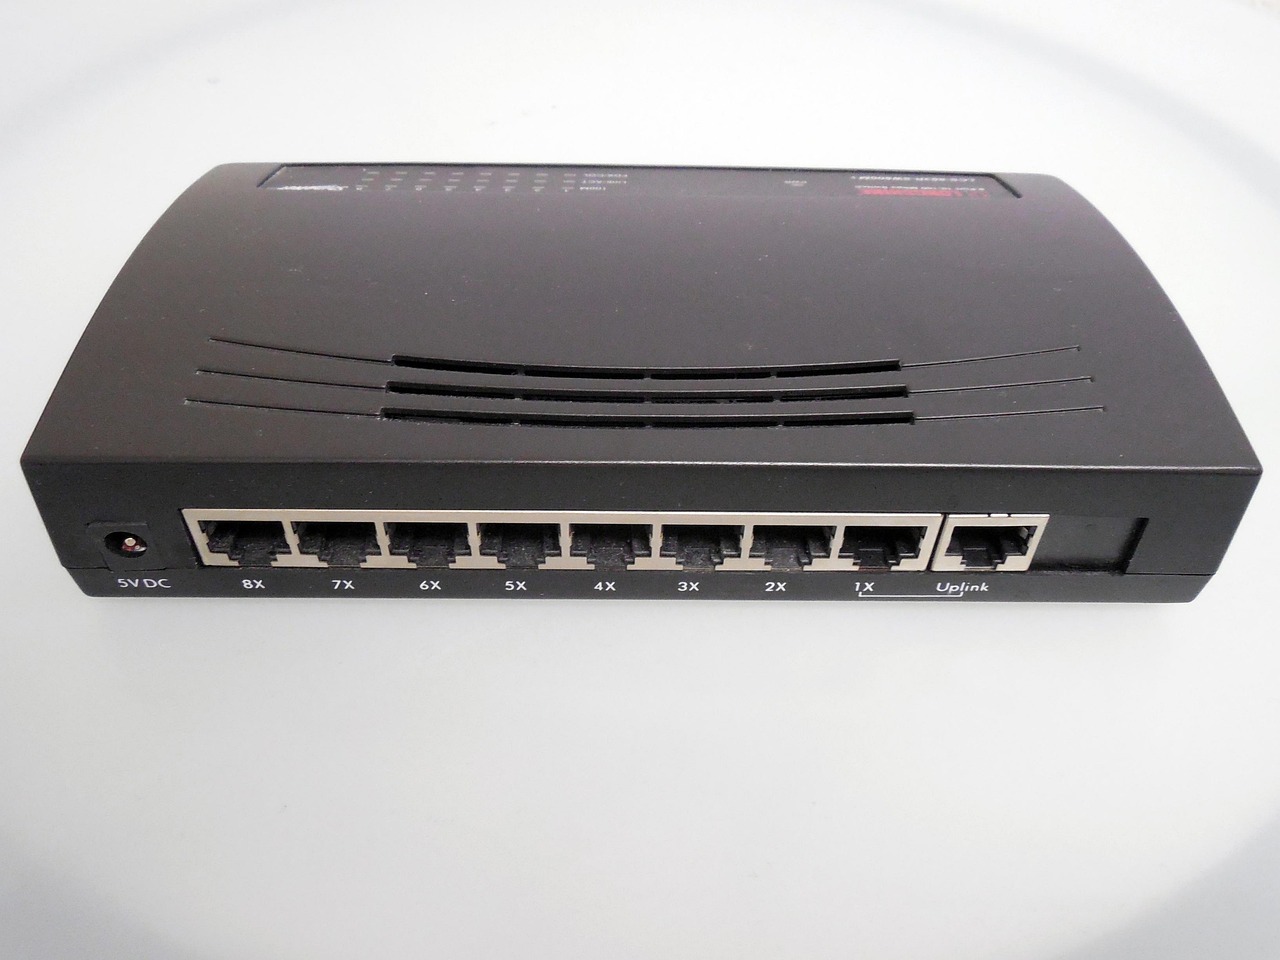
PON 点到多点适合园区末端多点位,交换机点到点适合核心低时延;末端用 PON 分光、核心用交换机组网各取所长。
802.1X 是基于端口的准入认证(EAP 状态机 + RADIUS),强度高但需终端支持;Portal 是应用层网页认证,门槛低。含两者机制对比、四要素差异、状态机与重传机制、选型矩阵与混合部署要点,以及常见误解澄清。
直接转发走本地交换时延低;AP/AC 管理 VLAN 与业务 VLAN 分离、业务流量不回 AC;AC 旁挂核心、出口统一 NAT/认证。
WLAN 交付先现场工勘校准仿真 AP 间距;扫频避开邻频、2.4G 走 1/6/11;验收定点测速且漫游切换时延≤50ms;交付拓扑图、信道规划表与权限文档。
防爆 AP 按危险区 Ex 等级选型认证齐全;防爆挠性管密封接头接地可靠;本质安全型 PoE 限能量供电;罐区覆盖按增益衰减仿真避开金属遮挡。
改造先确认固件型号与 Bootloader 版本;刷机前备份原厂分区,断电不断网;升级后改信道/功率/SSH 按需开启,避免稳定性下降。
Portal(Web)认证的本质是「用浏览器完成准入」:未认证终端的网页请求被重定向到登录页,认证通过后由接入设备放行。含四要素、完整交互过程、与免认证 WiFi 和 802.1X 的差别、能力边界,以及一段选型对照。
接入管终端与 VLAN、汇聚做策略收敛、核心保吞吐冗余;选型看表项容量与背板带宽而非堆端口。