
2.2交换机工作原理
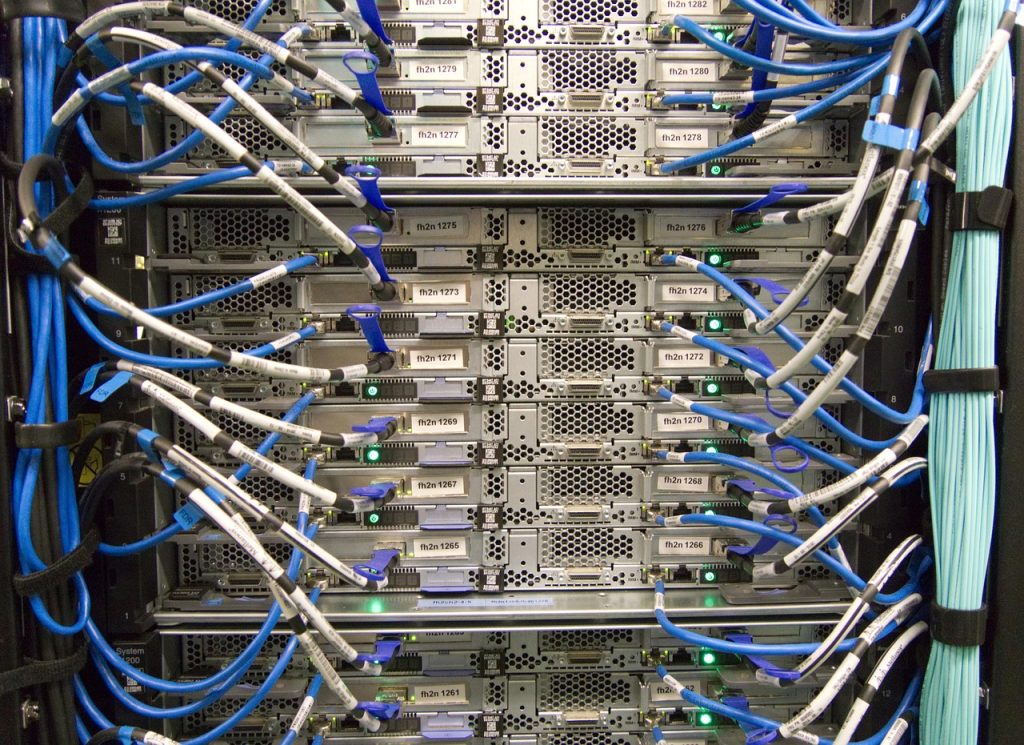
交换是按照通信两端传输信息的需要,用人工或设备自动完成的方法,把要传输的信息送到符合要求的相应路由上的技术统称。广义的交换机就是一种在通信系统中完成信息交换功能的设备。交换机是一种基于 MAC 地址识别,能完成封装转发数据包功能的网络设备。
交换机工作原理[8]如下:
1.交换机根据收到数据中的源 MAC 地址建立该地址同交换机端口的映射,并将其写入 MAC 地址表中。
2.交换机将数据中的目的 MAC 地址同已建立的 MAC地址表进行比较,以决定由哪个端口进行转发。
3.如数据顿中的目的 MAC 地址不在 MAC 地址表中,则向所有端口转发,这一过程称为洪泛。
4.广播帧和组播帧向所有的端口转发
2.3ARP攻击
ARP 攻击,是针对以太网地址解析协议[10]的一种攻击技术。此种攻击可让攻击者取得局域网上的数据封包甚至可算改封包,且可让网络上特定计算机或所有计算机无法正常连接。
2.3.1ARP攻击原理
ARP 攻击[9][11][12]就是通过伪造IP 地址和 MAC地址实现ARP欺骗能够在网络中产生大量的 ARP 通信量使网络阻塞,攻击者只要持续不断的发出伪造的 ARP 响应包就能更改目标主机 ARP 缓存中的IP-MAC条目,造成网络中断或中间人攻击。
网内的任何一台机器都可以轻松的发送 ARP广播,来宣称自己的IP和自己的 MAC。这样收到的机器都会在自己的 ARP 缓存表中建立一个他的 ARP项,记录他的 IP 和MAC地址。如果这个广播是错误的其他机器也会接受。例如: 192.168.1.11 机器MAC是00-00-00-11-11-11,他在内网广播自己的IP 地址是 192.168.1.254(其实是网关的IP),MAC地址是00-00-00-11-11-11(他自己的真实MAC)。这样大家会把给192.168.1.254的信息和发给 00-00-00-11-11-11,也就是192.168.111
2.3.2ARP 攻击方式
ARP 攻击,是指攻击者利用地址解析协议本身的运行机制而发动的攻击行为。包括进行对主机发动 IP 冲突攻击、数据包轰炸,切断局域网上任何一台主机的网络连接等[13]。ARP攻击主要是存在于局城网网络中主要包括以下两种攻击方式。
1.ARP洪泛攻击
攻击者伪造 IP-MAC 映射对,广播给局域网内的所有主机和网关在网络中产生大量的 ARP 通信量使网络阻塞。这种攻击方式的主要特征包括:@交换机频于处理 ARP广播包,出现洪泛现象,从而耗尽网络带宽[14]。2局城网内的主机频繁出现 IP 冲突。3用虚假的地址信息占满主机的 ARP 高速缓存空间,使其无法正常通信。ARP 洪泛攻击不是以盗取用户数据为目的,它是以破坏网络为目的,属于损人不利己的行为。 2.ARP欺骗攻击
一、分层排障模型(从物理层到应用层)
网络故障排查最忌”乱试”。按 OSI 自底向上:物理层(网卡/线缆/光模块/端口灯)→ 数据链路层(VLAN、MAC、STP、协商速率)→ 网络层(IP、网关、路由、ARP)→ 传输层(TCP/UDP 端口、ACL)→ 应用层(DNS、代理、证书)。先确认链路通断(网卡 up、协商速率正常),再 ping 网关,再 traceroute 看断点在第几跳,最后查应用端口与日志。
二、排障工具箱
- ping / pathping / mtr:看连通性与逐跳丢包延迟。
- traceroute / tracert:定位故障跳点,区分运营商侧还是内网侧。
- Wireshark:抓包看 TCP 重传、RST、DNS 超时、ARP 风暴,可复现 NAT 穿透与三次握手异常。
- 交换机端口:err-disable、CRC 错包、双工不匹配、loop guard 是端口故障高频原因,show interface 看 counters 是第一步。
- 防火墙:iptables/firewalld/nftables/ufw 规则顺序与默认策略决定放行,改前先备份规则、确认 SSH 不会被锁死。
三、工程经验
交换机端口频繁 err-disable 多因 BPDU guard 或线缆接触不良;无线与有线混排时优先固化上联端口;变更防火墙前在测试环境验证并保留回滚命令。运维类故障的闭环是:复现 → 定位 → 临时恢复 → 根因修复 → 复盘沉淀。
相关阅读
本文为转载作品。版权归原作者所有;本站仅作技术学习与方案参考,如涉侵权请联系我们删除。



评论 0
还没有评论,来抢沙发吧。