
摘要:9-1 交换机的基本配置 交换机的IP地址适用于远程管理的,交换器不用保存配置,三层除外。交换机的接口都不能配置IP,要在虚拟接口里面加入IP地址。 9-2 查看交换机的MAC地址表 Dis mac-ad 9-3 配置交……
9-1 交换机的基本配置
交换机的IP地址适用于远程管理的,交换器不用保存配置,三层除外。交换机的接口都不能配置IP,要在虚拟接口里面加入IP地址。
9-2 查看交换机的MAC地址表
Dis mac-ad
9-3 配置交换机端口安全
在交换机上设置端口安全
进入接口配置
9.3.1、限制交换机接口连接计算机的数量
- [S1]interface Ethernet 0/0/3
- [S1-Ethernet0/0/3]port-security enable
- [S1-Ethernet0/0/3]port-security protect-action shutdown
- [S1-Ethernet0/0/3]port-security max-mac-num 1
实际应用场景:企业里一个交换机连接着数台电脑(一个网段可以通过交换机互相通信),正常情况下一个交换机接口接着一台设备,某个员工把自己的网线拔掉接在集线器或交换机上,这样新接入的交换机可以连接多台终端设备,通过这个新接入的交换机来与企业内部设备进行通信。这个做法企业一般是不允许的,因为不安全。解决此问题的方法就是要在接口每个接口上限制交换机接口连接终端设备的数量。
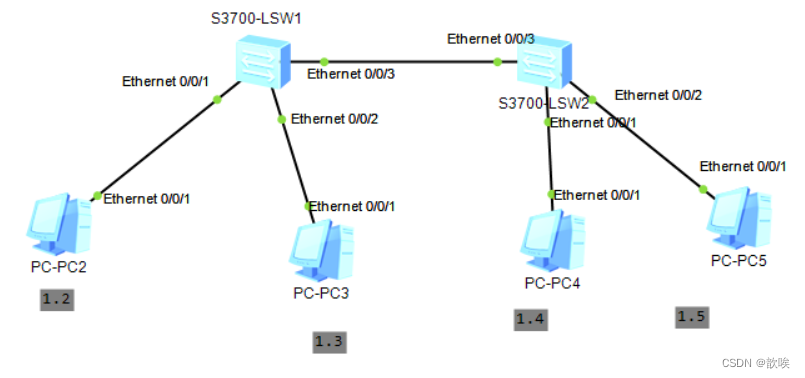 如上图所示,本来E0/0/3接口接着一台终端设备,但却接入了一个交换机,交换机下面又可以连接许多终端设备,员工个人做法是不允许的,在E0/0/3接口配置相关操作来解决此问题,一旦出现上图所示的问题,立即把该接口关闭,这边的设备便不能与企业里设备通信,只有管理员手动打开接口才可以恢复。
9.3.2、指定交换机接口连接固定的mac地址
- [S1]interface Ethernet 0/0/3
- [S1-Ethernet0/0/3]port-security enable
- [S1-Ethernet0/0/3]port-security protect-action shutdown
- [S1-Ethernet0/0/3]port-security mac-address sticky (命令有先后顺序的)
- [S1-Ethernet0/0/3]port-security mac-address sticky 5489-981F-22FB vlan 1
- 再次查看MAC地址表,你会发现绑定的MAC
- [S1]display mac-address vlan 1
- 清除交换机接口的全部配置
- [S1]clear configuration interface Ethernet 0/0/3
该方法适用于哑终端设备较好,其他场景也可以,目的是让一个接口接着一个固定的终端设备。此方法可以通过修改MAC地址来进行欺骗,这个就没办法了。有一定局限性。
9-4 批量绑定交换机端口和MAC地址
- 批量绑定交换机端口和MAC地址
- [S1]port-group vlan1port (创建一个端口组并命名)
- [S1-port-group-vlan1port]group-member Ethernet 0/0/1 to Ethernet 0/0/22 (指定有哪些组成员)
- [S1-port-group-vlan1port]port-security enable (开启端口安全)
- [S1-port-group-vlan1port]port-security protect-action shutdown (保护动作)
- [S1-port-group-vlan1port]port-security mac-address sticky (与MAC地址进行绑定)
配置以上命令后,就把接口与接口下的终端设备进行了绑定,当他们之间进行通信后就正式绑定在一起了,可以通过查看MAC地址表看到绑定的信息了。
9-5 配置交换机镜像端口监控网络流量
企业需要监控员工上网流量,可以应用此技术。该配置无法在ENSP交换机上配置(什么原因暂不清楚,真实设备应该可以),使用路由器模拟。
ensp软件上交换机不支持此功能,所以用路由器。
企业上的真实交换机应该能做成功
监控端口只能是一个。
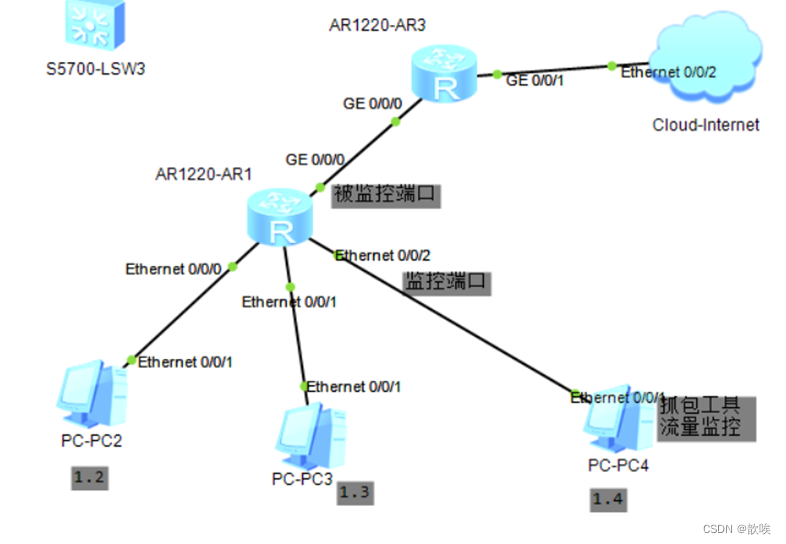
- [Huawei]observe-port interface e0/0/2 指定监控的端口
- [Huawei]int g0/0/0
- [Huawei-GigabitEthernet0/0/0]mirror to observe-port both 指定被监控端口出入流量发送给监控端口
内部访问Internet的流量要经过监控端,这样才能捕获到流量,流量不从这边走,有监控也无法捕获。监控端口只能有一个。
9-6 交换机组网环路产生广播风暴
没什么好说的
9-7 抓包观察网络风暴数据帧
没什么好说的
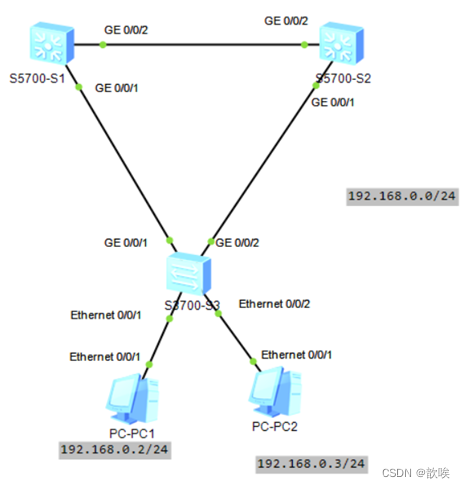
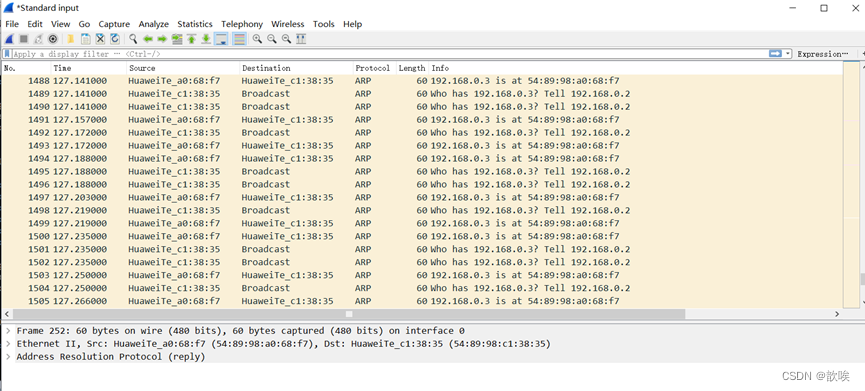
交换机启动后生成树协议是运行的,需要手动关闭,然后用
三、笔记要点
- 基础 → VLAN/Trunk/STP 是地基。
- 转发 → 二层交换+三层路由分清。
- 拓扑 → 小网二层、大网三层。
交换机组网笔记别只抄命令:懂 VLAN 隔离、Trunk 承载、STP 防环、三层做互联,才明白”为什么这样连”,排障时才不懵。
本文整理自公开技术文章,正文未做实质性改写,仅供技术参考。正文主体与原文基本一致,版权归原作者所有;本站仅作技术学习与方案参考,如涉侵权请联系本站删除。



评论 0
还没有评论,来抢沙发吧。