
摘要:通俗讲,出口网关就是企业或集群对外流量的“门口”。所有从内网要出去的请求(不论是主机调用外部 API,还是集群访问云服务)都可以走这个门,统一管理、审计和保护。它既可以是传统路由/防火墙里的一个功能,也可以是专门部署的 ……
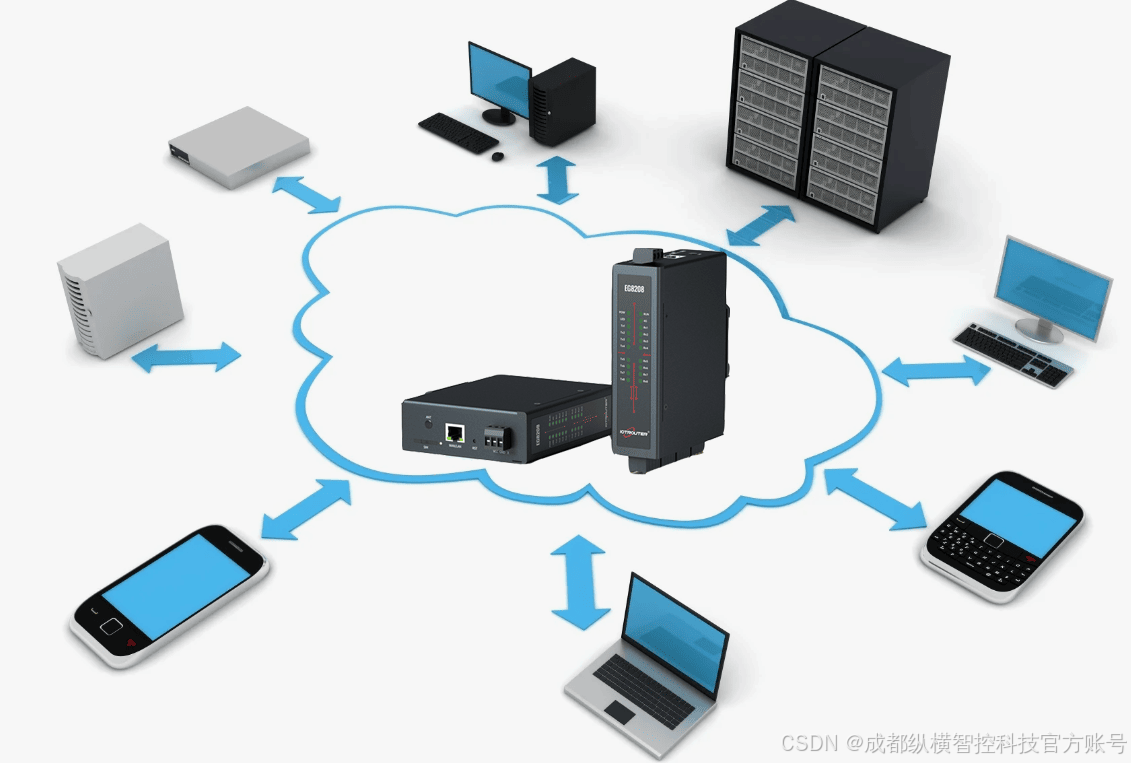
通俗讲,出口网关就是企业或集群对外流量的“门口”。所有从内网要出去的请求(不论是主机调用外部 API,还是集群访问云服务)都可以走这个门,统一管理、审计和保护。它既可以是传统路由/防火墙里的一个功能,也可以是专门部署的 egress/gateway 服务。云原生与企业多都在把这类“出口”集中化管理。
网络安全出口网关主要能做什么?
出站流量控制(egress filtering):只允许内网发往白名单地址/端口,拦截异常或可疑外连。这个是防止数据外漏和被植入后“回连”的第一道线。
策略与审计:集中做域名/URL 过滤、应用识别、访问日志与审计,便于合规与取证。许多组织把这当作必须项。
TLS 检查与代理(可选):在可控范围内做解密检查(或做白名单模式的透明代理),对恶意载荷和数据泄露做深度防护。
会话/连接管理与中转:为内部服务出口分配稳定外显 IP(便于对方白名单),并支持健康探测与链路冗余(提高可靠性)。云服务里也有类似“egress-only”组件来做专用出站通道。
企业该怎么选一台“靠谱”的出口网关?
安全能力优先:是否支持细粒度的出站过滤、URL/域名过滤、DLP 或与 SIEM 集成;是否可做 TLS Origination/终结或透明转发。
可观测与审计:日志是否详尽、能否长周期保存、是否支持告警与审计导出(合规常用)。
部署场景与伸缩:是单机/集群,还是需要云上多区域部署?云原生环境可考虑支持 egress gateway 的方案。
性能与冗余:并发连接、吞吐与链路备份策略要满足业务峰值,健康探测和自动切换是必须项。
运维友好:支持策略模板、批量下发、回滚与灰度;不要选那种配置一次就没人敢动的黑盒。
部署小贴士
先做策略白名单,逐步放行;别一上来就把所有流量都 proxy,容易带来性能隐患。
对关键服务采用静态外显出口或 NAT 池,便于对方做白名单管理。
加入可视化监控——流量、失败率、异常域名高频访问,这些都是早期异常的晴雨表。
纵横智控视角
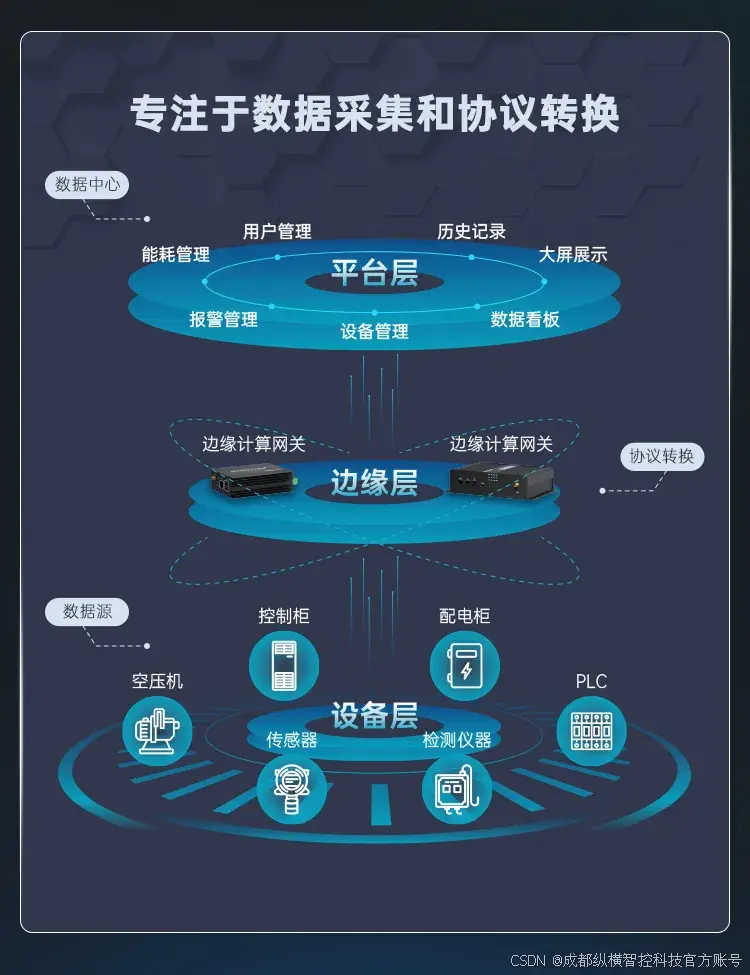
纵横智控在网关与边缘设备上注重两点:安全策略的易用性(策略下发、回滚、审计)和现场稳定性(链路冗余、本地缓存与健康探测)。如果你需要把出口策略从“试点”推到“全网”,最好选择能配合集中管控平台、支持灰度与回滚的厂商;纵横智控能在这些环节提供设备与工程支持,帮助把策略工程化落地(具体功能和适配请基于你现场需求确认)。
结语
出口网关不是只做“挡门”的设备,它是企业对外安全、合规与可控性的最后一道把关。想把出站流量既管住又不影响业务,先把目标、流量和风险画清楚,再按上面的选型清单去比对方案。需要具体的方案对接或测试,纵横智控可以提供设备与落地支持,欢迎把你的场景发过来,我们一起把出口网关做成能长期用的工程能力。
三、要点
- 角色 → 内外网统一出口关口。
- 功能 → NAT/路由/安全/审计。
- 选型 → 看吞吐、并发与功能。
出口网关是网络的”大门”:NAT、路由、安全、审计都在这里。选型看吞吐与并发上限,功能按合规要求(VPN/审计)取舍。
本文整理自公开技术文章,正文未做实质性改写,仅供技术参考。正文主体与原文基本一致,版权归原作者所有;本站仅作技术学习与方案参考,如涉侵权请联系本站删除。



评论 0
还没有评论,来抢沙发吧。